Ingénieur cybersécurité : protéger les systèmes, du premier audit à la gestion de crise
L’ingénieur cybersécurité protège les données, les réseaux et les applications d’une organisation. Il identifie les vulnérabilités, conçoit des protections et participe au traitement des incidents. Le métier demande des bases solides en informatique, généralement consolidées par un bac+5, mais aussi de la méthode et une bonne communication. Missions, parcours, rémunération et conditions de travail permettent de distinguer cette profession de l’image réductrice du spécialiste qui passe ses journées à déjouer des attaques.
Un rôle qui commence bien avant la première attaque
L’objectif est de réduire les risques pesant sur le système d’information : accès non autorisés, vol de données, logiciels malveillants ou interruption d’activité. L’ingénieur intervient sur les postes de travail, les serveurs, les réseaux et les applications. Selon son poste, il privilégie la conception des protections, leur exploitation ou l’analyse des incidents.
Testez vos connaissances sur le métier d’ingénieur cybersécurité
Répondez aux six questions, puis validez pour découvrir votre score et les corrections.
Prévenir, surveiller et corriger
Au quotidien, il évalue le niveau de sécurité, analyse les vulnérabilités et hiérarchise les corrections. Une faille accessible depuis Internet ne présente pas les mêmes enjeux qu’un défaut sur un équipement isolé. Il prépare donc un plan d’action avec les équipes informatiques, en tenant compte de l’exposition, des données concernées et des contraintes de fonctionnement.
- En prévention : auditer, définir les droits d’accès, sécuriser les configurations et rédiger les procédures.
- En exploitation : surveiller les alertes, vérifier les protections et suivre les correctifs.
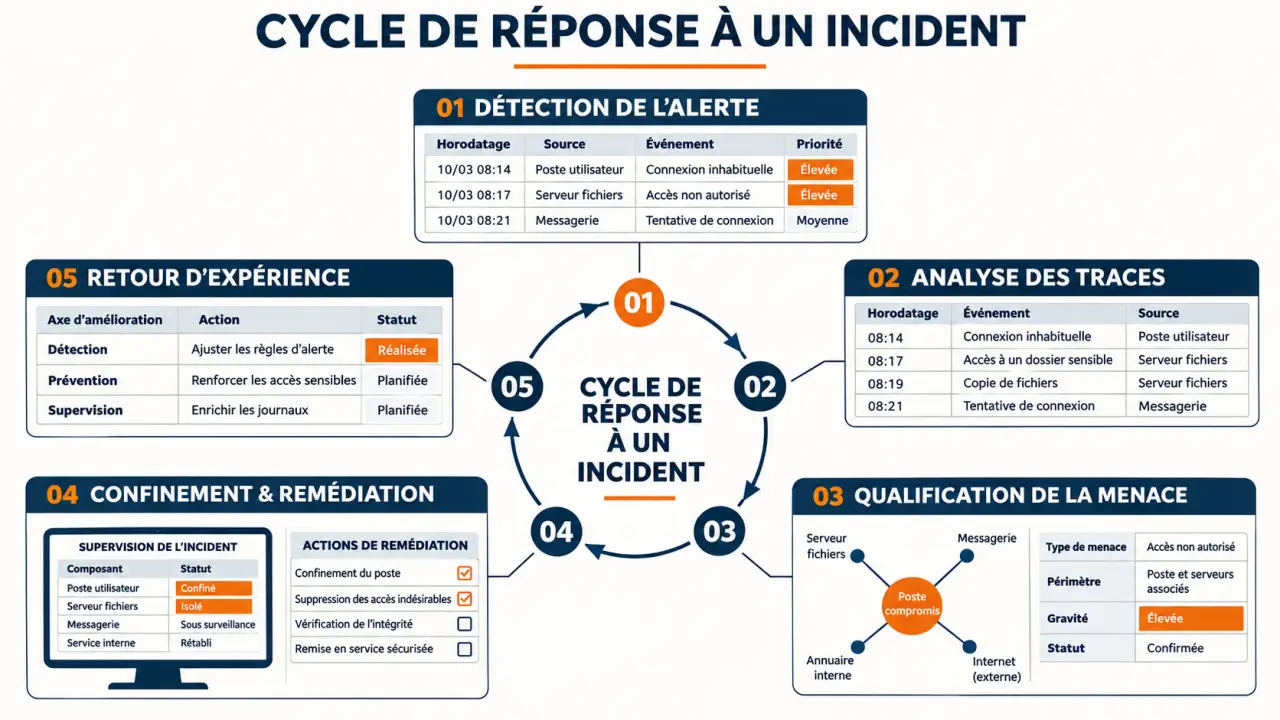
- En cas d’incident : qualifier la menace, contribuer au confinement et organiser la remédiation.
Une partie essentielle du travail consiste à éclairer les zones d’ombre du parc informatique : ancien serveur oublié, compte encore actif après un départ, application utilisée sans validation. Une protection sophistiquée ne compense pas un équipement absent de l’inventaire. Avant d’ajouter un outil, l’ingénieur doit donc vérifier ce qui existe, qui en est responsable et quels événements sont réellement surveillés.
Réagir sans aggraver l’incident
Après une alerte de connexion suspecte, il faut vérifier les traces, déterminer les comptes concernés et évaluer l’étendue de la compromission. Les mesures de confinement suivent les procédures prévues, avec les équipes compétentes. L’enjeu n’est pas seulement de bloquer une attaque : il faut préserver les éléments utiles à l’analyse, rétablir les services puis documenter les améliorations nécessaires.
Des métiers voisins, mais des responsabilités différentes
« Ingénieur cybersécurité » désigne un périmètre variable selon l’employeur. Dans une petite équipe, le poste peut être généraliste. Dans une grande structure, il peut se concentrer sur la sécurité des réseaux, des applications ou des infrastructures. Le contenu de l’offre compte davantage que son intitulé.
| Fonction | Centre de gravité |
|---|---|
| Ingénieur cybersécurité | Concevoir, intégrer ou maintenir des protections techniques. |
| Analyste SOC | Surveiller les alertes et analyser les événements au sein d’un Security Operations Center. |
| Consultant cybersécurité | Accompagner des clients sur des missions techniques, organisationnelles ou de conformité. |
| Pentester | Tester la résistance d’un périmètre dans un cadre explicitement autorisé. |
| RSSI | Piloter la politique de sécurité, les risques et les priorités de l’organisation. |
Ces frontières restent perméables : un consultant peut exercer une mission d’ingénierie, et un ingénieur travailler dans un SOC. L’architecte sécurité intervient davantage sur les choix de conception et leur cohérence globale. Les responsabilités dépendent donc aussi de l’expérience et de l’organisation des équipes.
Le travail associe des échanges avec la DSI, les administrateurs, les développeurs et parfois la direction. Certaines fonctions comportent des astreintes ou des interventions hors horaires habituels. Avant d’accepter un poste, demandez qui gère les urgences, à quelle fréquence et avec quels moyens : la pression opérationnelle varie fortement d’un environnement à l’autre.
Les compétences à construire avant de se spécialiser
La cybersécurité repose d’abord sur la compréhension du fonctionnement normal des systèmes. Sans bases en réseaux et en administration, il devient difficile de distinguer une panne, une mauvaise configuration et une activité malveillante.
- Systèmes : administrer Windows et Linux, comprendre les permissions, les services et les journaux.
- Réseaux : maîtriser les protocoles, le routage et le filtrage ; utiliser Wireshark pour examiner des échanges.
- Programmation : écrire des scripts, notamment en Python, pour automatiser des vérifications ou analyser des données.
- Sécurité : comprendre les vulnérabilités, les mécanismes d’authentification et les principes de protection des applications.
- Documentation : produire des procédures exploitables et assurer le suivi des incidents.
La maîtrise de tous les outils n’est pas attendue dès le départ. Un candidat doit surtout pouvoir expliquer son raisonnement : ce qu’il cherche, les indices qu’il observe et les limites de sa conclusion. Un laboratoire personnel documenté, réalisé sur des machines autorisées, peut montrer cette démarche.
Rigueur, curiosité et capacité à travailler en équipe sont indispensables. Il faut aussi savoir expliquer un risque sans jargon, respecter la confidentialité et maintenir une veille sur les menaces, les vulnérabilités et les obligations applicables. Une recommandation compréhensible et réalisable vaut mieux qu’un rapport technique inutilisable.
Choisir un parcours qui associe diplôme et pratique
Un bac général avec des enseignements scientifiques ou un bac technologique adapté peut préparer à des études informatiques, selon les conditions d’admission. Pour les postes d’ingénieur, le bac+5 reste le parcours de référence : L’Etudiant indique un niveau bac+4/5 et Guardia recommande un bac+5.
Comparer les formations au-delà de leur nom
Un BUT ou une licence informatique apporte des fondations et peut permettre de débuter dans certaines fonctions techniques ou de poursuivre ses études. Un master spécialisé ou un diplôme d’ingénieur approfondit ensuite les systèmes, les réseaux, la sécurité et la conduite de projets. Pour une école spécialisée, vérifiez la reconnaissance exacte du diplôme : une certification de niveau bac+5 n’est pas automatiquement un titre d’ingénieur diplômé.
Comparez surtout les travaux pratiques, les prérequis, les stages et l’alternance. À titre d’exemple, le cursus de spécialité cybersécurité de CentraleSupélec annonce 3 ans, 6 semestres académiques et 39 semaines de stages, avec une expérience internationale minimale de 18 semaines. Ces éléments permettent d’évaluer la place de la professionnalisation, au-delà des intitulés de cours.
Adapter le parcours à une reconversion
Un administrateur systèmes ou un développeur peut capitaliser sur son expérience avant de se spécialiser. Sans bagage informatique, mieux vaut prévoir une étape d’apprentissage des fondamentaux. Les certifications peuvent compléter un parcours, mais ne remplacent ni la pratique ni l’expérience. Choisissez-les en fonction des compétences demandées dans les offres visées.
Salaire, employeurs et évolutions : lire les chiffres avec discernement
Les rémunérations publiées donnent des repères, pas une grille garantie. L’Etudiant indique environ 31 000 € bruts annuels en début de carrière, soit environ 2 600 € bruts mensuels, et affiche une fourchette de 2 500 € à 5 000 €. Guardia présente 3 000 € bruts mensuels pour un débutant et 5 000 € pour un profil confirmé.
Le salaire annuel moyen cité selon l’APEC est de 48 800 € bruts, soit environ 4 100 € bruts par mois. Cette moyenne ne correspond pas au salaire d’embauche d’un junior. Expérience, localisation, spécialisation, taille de l’entreprise et responsabilités expliquent une partie des écarts. Comparez également le fixe, le variable et la compensation des astreintes.
Les débouchés concernent les entreprises privées, administrations, collectivités, ESN et prestataires spécialisés disposant notamment de SOC. Parmi les offres APEC citées, 34 % recherchent des profils ayant moins de 2 ans d’ancienneté : des possibilités existent pour les juniors, sans dispenser de démontrer ses compétences.
Avec l’expérience, les évolutions peuvent mener vers l’architecture sécurité, l’expertise technique, la réponse à incident, le conseil ou le management. Le poste de RSSI constitue une autre trajectoire, davantage orientée vers la gouvernance. Pour choisir votre première expérience, privilégiez un périmètre clair, un encadrement disponible et des missions permettant de progresser réellement.