Bug logiciel : du premier symptôme au correctif, sans confondre panne et faille
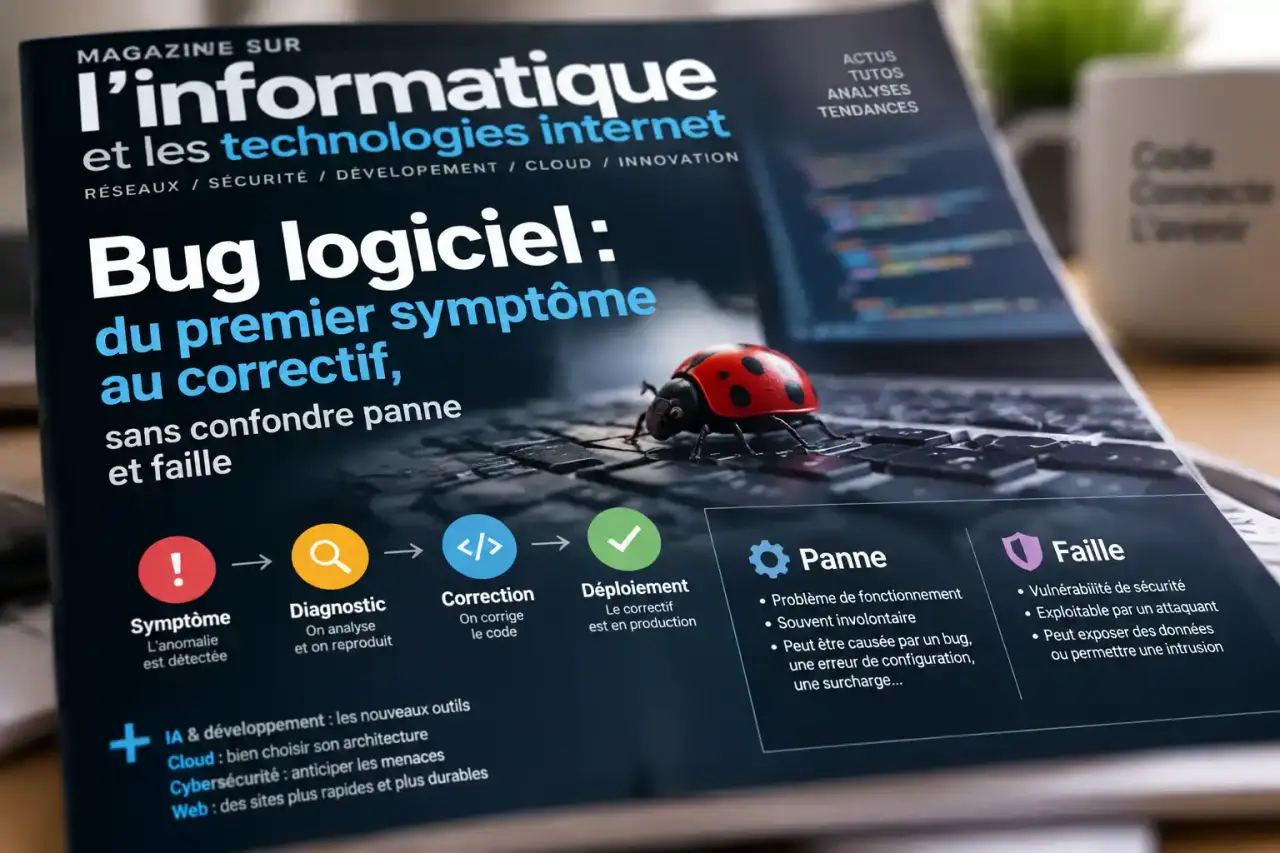
Un bug logiciel est un défaut de conception ou de programmation qui provoque un comportement incorrect : calcul faux, bouton inactif, ralentissement ou arrêt inattendu. Il ne fait pas forcément planter l’application et n’est pas toujours visible immédiatement. Pour le traiter efficacement, il faut distinguer le symptôme de sa cause, documenter les conditions d’apparition, puis vérifier que la correction résout réellement le problème.
Reconnaître un bug sans accuser trop vite le logiciel
Le terme bogue, équivalent français de bug, désigne le même défaut. Celui-ci peut se situer dans une application, une bibliothèque tierce ou un firmware. Un dysfonctionnement ne prouve cependant pas, à lui seul, l’existence d’un défaut logiciel.
Quiz sur les bugs logiciels
Testez vos connaissances : choisissez une réponse par question, puis validez.
| Notion | Ce qu’elle désigne | Premier réflexe |
|---|---|---|
| Bug | Défaut produisant un comportement incorrect. | Noter les étapes et le résultat attendu. |
| Erreur | Terme général : mauvaise saisie, calcul erroné ou message d’échec. | Identifier son origine avant de conclure. |
| Panne matérielle | Défaillance d’un composant physique. | Vérifier si plusieurs applications sont touchées. |
| Fonctionnalité | Comportement intentionnel, parfois mal compris ou mal expliqué. | Consulter la documentation et les réglages. |
| Vulnérabilité | Faiblesse susceptible de compromettre la sécurité. | Prévenir le canal de sécurité de l’éditeur. |
| Exploit | Méthode ou code exploitant une vulnérabilité. | Éviter toute expérimentation hors d’un cadre autorisé. |
Une connexion coupée, une permission manquante ou une configuration incorrecte peuvent empêcher une fonction de fonctionner sans que son code soit défectueux. Un virus relève, lui, d’un logiciel malveillant : ce n’est pas un synonyme de bug. À l’inverse, un programme peut contenir un bug s’il gère mal une coupure réseau pourtant prévisible.
L’anecdote du Harvard Mark II a popularisé le mot : un insecte retrouvé dans la machine fut consigné dans son journal d’entretien le 9 septembre 1947, à 15 h 45. Le terme était néanmoins déjà employé pour désigner des défauts techniques.
Comprendre ce qui se dérègle : logique, mémoire ou concurrence
Les causes courantes sont une condition oubliée, une règle métier ambiguë, des données imprévues ou une incompatibilité entre composants. Une mise à jour peut aussi révéler un défaut jusque-là invisible. Les tests insuffisants laissent passer ces erreurs, sans nécessairement en être la cause initiale.
Des résultats faux sans plantage
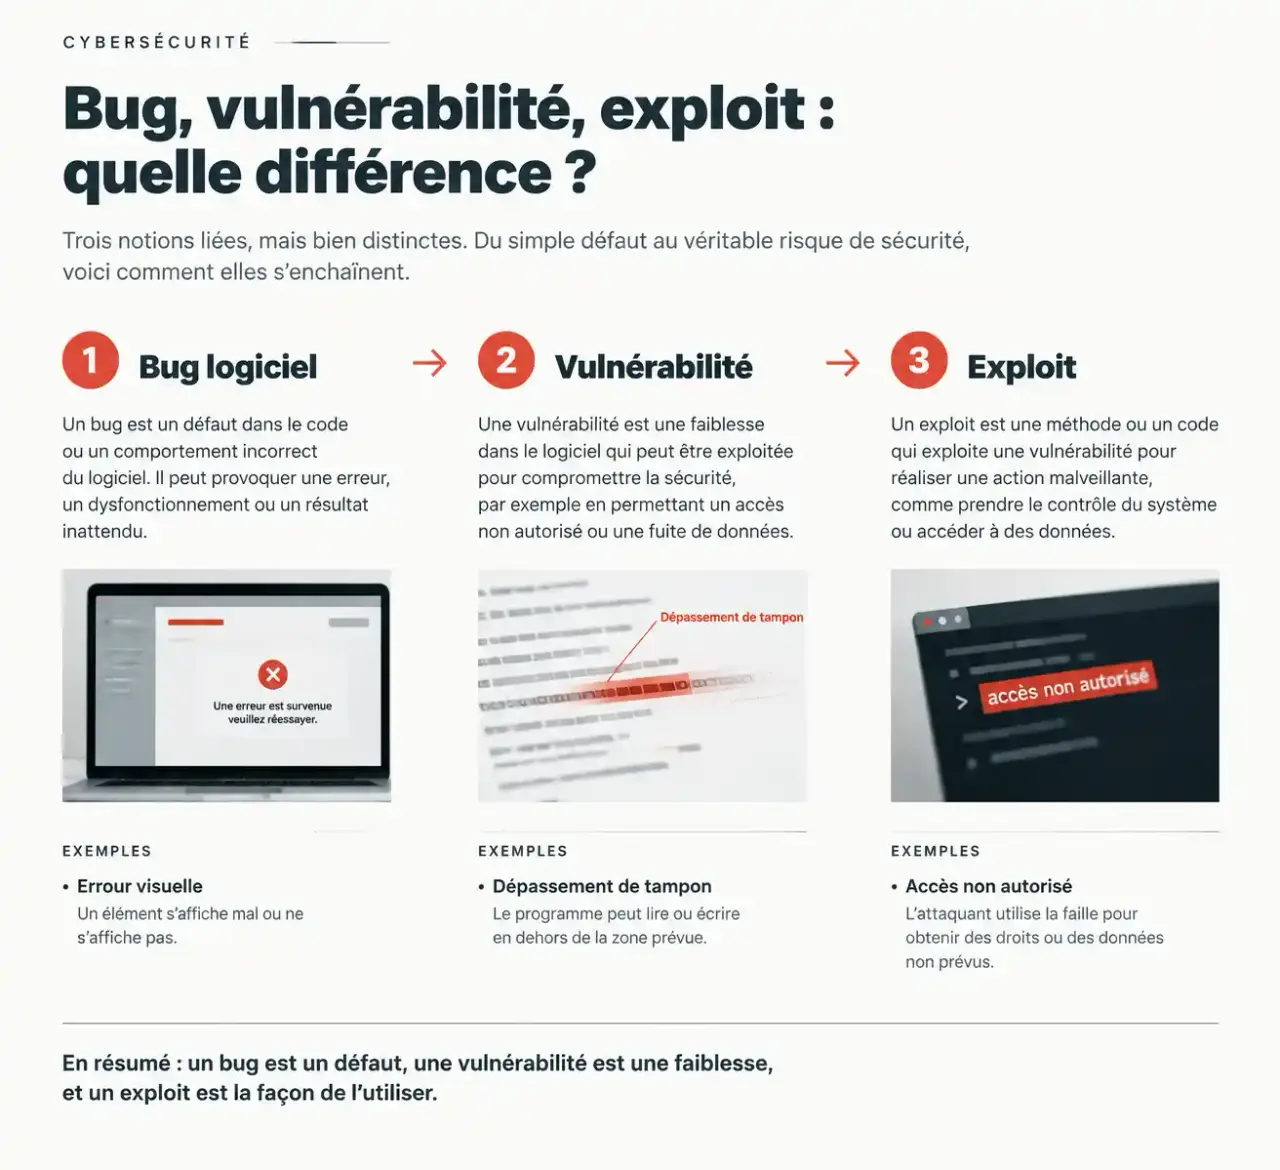
Un bug logique peut appliquer une remise au mauvais montant ou ignorer une limite de date. L’application semble fonctionner, mais son résultat est faux. Le dépassement d’entier appartient à cette famille de risques : une valeur sort de l’intervalle représentable par le type numérique utilisé, avec des conséquences variables selon le langage.
La mémoire et les ressources mal maîtrisées
- Fuite mémoire : de la mémoire devenue inutile reste retenue ; la consommation peut augmenter progressivement.
- Erreur de segmentation : le programme tente un accès mémoire interdit ou invalide.
- Dépassement de tampon : une écriture dépasse les limites d’une zone mémoire.
- Dépassement de pile : la pile d’exécution est saturée, notamment lors d’une récursion excessive.
Une exception signale une situation particulière ou une opération impossible. Elle n’est pas forcément un bug : si elle est prévue et correctement traitée, le programme peut poursuivre son fonctionnement. Non gérée, elle peut entraîner son arrêt.
Des opérations qui se gênent entre elles
Une race condition, ou situation de compétition, apparaît lorsque le résultat dépend de l’ordre d’exécution d’opérations concurrentes. Un deadlock, ou interblocage, survient lorsque des tâches attendent mutuellement des ressources. Ces défauts sont parfois intermittents : leur absence pendant un essai ne démontre pas leur disparition.
Reproduire le problème et rédiger un signalement exploitable
Avant de modifier les réglages ou de réinstaller l’application, conservez les éléments utiles. Un redémarrage peut effacer des indices sans corriger la cause. Si des données risquent d’être perdues, cessez les manipulations et privilégiez leur sauvegarde.
Base officielle des vulnérabilités informatiques | Consultez les données de référence du gouvernement américain sur les vulnérabilités et leur gestion selon les standards SCAP.
- Notez l’action effectuée juste avant l’anomalie et son heure.
- Relevez les versions de l’application, du système et du navigateur concerné.
- Répétez les étapes avec des données de test non sensibles.
- Changez un seul paramètre à la fois pour isoler le facteur déclencheur.
- Conservez le message exact, une capture et les journaux pertinents.
Pensez au diagnostic comme au suivi d’une fibre dans un tissu : le défaut visible peut se trouver loin de l’endroit où le fil s’est accroché. Un écran bloqué après un paiement peut provenir d’une réponse serveur inattendue, non du bouton lui-même. Reconstituer la chaîne des actions, avec les horaires et les identifiants de requête lorsqu’ils existent, aide à suivre ce fil sans confondre le point d’apparition et l’origine du défaut.
Un rapport utile sépare les observations des hypothèses. Voici un exemple fictif de ticket :
- Titre : le panier devient vide après modification de la quantité.
- Environnement : version de l’application, navigateur et système à préciser.
- Étapes : ajouter un article, ouvrir le panier, modifier la quantité, valider.
- Résultat attendu : quantité et total actualisés, article conservé.
- Résultat observé : panier affiché vide.
- Fréquence et impact : préciser les essais concernés et si la commande reste possible.
- Pièces jointes : capture et journaux expurgés des données personnelles et secrets.
Évaluer la gravité et reconnaître le risque de sécurité
Un défaut d’affichage, une perte de données et un accès non autorisé n’appellent pas la même réponse. La sévérité décrit la gravité des conséquences ; la priorité fixe l’ordre de traitement. La fréquence, le nombre d’utilisateurs concernés et l’existence d’un contournement influencent cet arbitrage.
Tous les bugs ne sont pas des failles de sécurité. Ils le deviennent lorsqu’ils permettent de compromettre la confidentialité, l’intégrité ou la disponibilité d’un système. Un dépassement de tampon peut, selon les circonstances, offrir une possibilité d’exploitation ; une simple erreur visuelle n’a pas nécessairement cette portée.
Selon Rimini Street, 29 000 vulnérabilités et expositions communes ont été enregistrées en 2023. Un identifiant CVE permet de référencer publiquement une vulnérabilité ; la NVD enrichit ces informations. Ces références facilitent le suivi, mais ne signifient pas que chaque installation est affectée.
En cas de découverte sensible, utilisez le canal de signalement de sécurité de l’éditeur. Un programme de bug bounty peut récompenser certains signalements, dans un périmètre autorisé. Évitez de publier les détails exploitables avant coordination.
Corriger, tester puis surveiller : la résolution ne s’arrête pas au patch
Les équipes suivent les anomalies dans Jira, Bugzilla, GitHub Issues ou Trello. Elles qualifient le ticket, reproduisent le défaut et recherchent sa cause à l’aide des journaux, d’un débogueur ou de la trace des appels. Un contournement réduit l’impact ; il ne supprime pas nécessairement le défaut.
Le correctif, ou patch, modifie le logiciel pour résoudre un ou plusieurs problèmes. Une mise à jour peut contenir ces corrections, mais aussi des fonctionnalités. Avant diffusion, les développeurs vérifient le scénario initial et les comportements voisins : ce sont les tests de régression.
Les tests unitaires contrôlent des éléments isolés ; les tests d’intégration vérifient leurs interactions. Les tests bêta et les tests d’acceptation utilisateur, ou UAT, complètent cette validation en situation d’usage. Les revues de code et l’automatisation réduisent les risques sans garantir l’absence totale de bugs.
Côté utilisateur, installez les correctifs officiels, particulièrement ceux de sécurité. En entreprise, prévoyez une validation adaptée au risque, une sauvegarde et une possibilité de retour arrière. Après déploiement, surveillez les symptômes : si l’anomalie persiste, rouvrez le ticket avec les nouvelles observations plutôt que de considérer la mise à jour comme une preuve de résolution.