Conformité cybersécurité : des obligations aux preuves, sans confondre audit et protection
La conformité en cybersécurité consiste à respecter les exigences légales, réglementaires, contractuelles et normatives applicables à la sécurité de son organisation, puis à pouvoir le démontrer. Le point de départ n’est donc pas l’achat d’un outil : c’est l’identification des règles qui concernent votre activité, vos données et vos partenaires.
Une entreprise peut être conforme sur un périmètre donné tout en restant vulnérable. À l’inverse, des protections efficaces ne suffisent pas si les obligations de documentation, de gouvernance ou de notification sont négligées.
Conformité et cybersécurité : deux objectifs à faire travailler ensemble
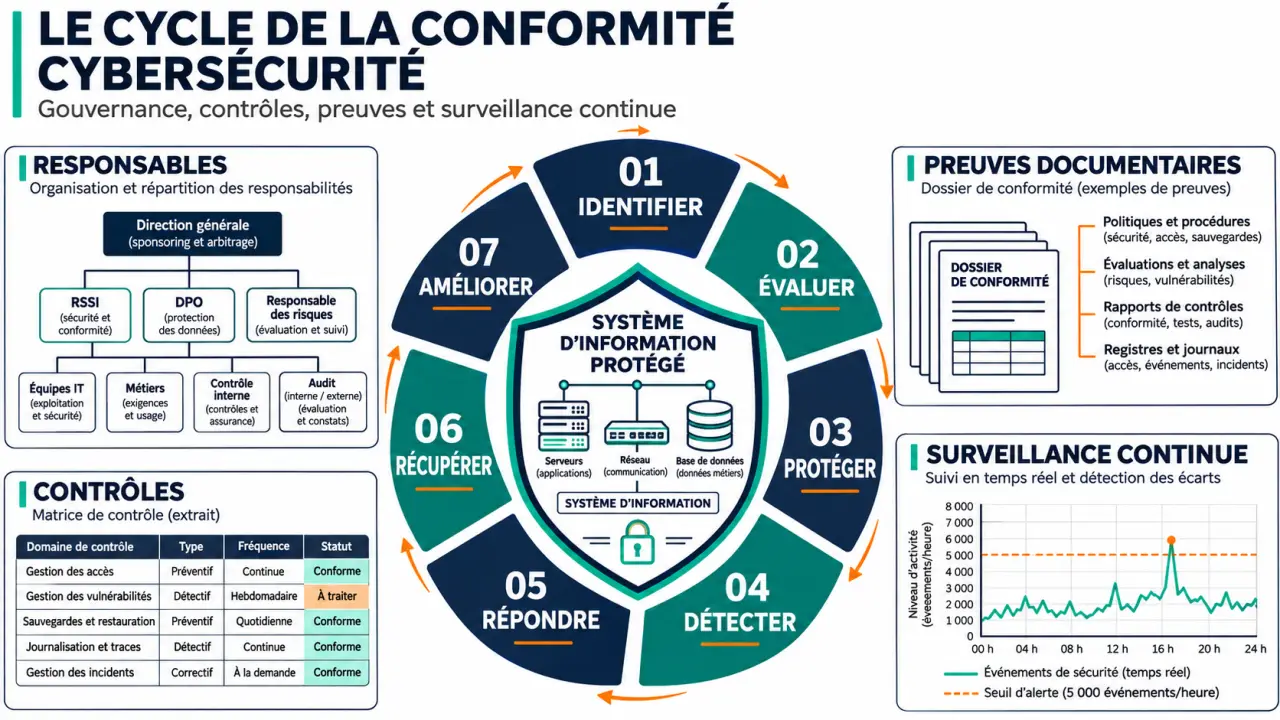
La cybersécurité protège la confidentialité, l’intégrité et la disponibilité des systèmes et des informations. La conformité cyber, également appelée cyber compliance, vérifie que les pratiques répondent à des exigences identifiées. Elle impose notamment de rattacher chaque obligation à un responsable, à un contrôle et à une preuve.
Testez vos connaissances sur la conformité en cybersécurité
Répondez aux six questions, puis validez pour découvrir votre score et les corrections.
Par exemple, activer l’authentification multifacteur réduit le risque de compromission d’un compte. Pour démontrer la maîtrise de ce risque, il faut aussi connaître les comptes couverts, justifier les exceptions et conserver les résultats des vérifications. La conformité ne remplace pas la protection : elle organise sa justification et son suivi.
Les données concernées dépassent les fichiers clients : informations personnelles, données de santé, transactions financières, données de cartes de paiement, secrets industriels et informations confiées par des tiers. Leur nature détermine les exigences pertinentes, avec le secteur, les territoires et les contrats.
Les conséquences d’un défaut de conformité peuvent être réglementaires, contractuelles et commerciales. Le RGPD prévoit notamment des amendes pouvant atteindre, pour certaines infractions, 20 millions d’euros ou 4 % du chiffre d’affaires mondial annuel, le montant le plus élevé étant retenu. S’y ajoutent les coûts d’interruption, les litiges et la perte de confiance.
Identifier les textes applicables avant de choisir un référentiel
Commencez par préciser les pays d’établissement et les marchés servis, les activités exercées, la taille de l’organisation et les données traitées. Une PME n’est pas automatiquement dispensée d’obligations ; inversement, toutes les normes citées dans un appel d’offres ne constituent pas des obligations légales.
| Texte ou référentiel | Périmètre à examiner | Nature et attentes principales |
|---|---|---|
| RGPD | Traitements de données personnelles relevant de son champ territorial | Règlement européen : mesures de sécurité adaptées aux risques, responsabilité démontrable et gestion des violations. |
| NIS2 | Entités de secteurs couverts, selon les critères d’assujettissement | Directive européenne : vérifier la transposition nationale, la gestion des risques et les obligations de signalement. |
| DORA | Entités financières couvertes et encadrement de leurs prestataires TIC | Règlement européen : résilience numérique, incidents, tests et risques liés aux tiers. |
| Cyber Resilience Act | Produits comportant des éléments numériques entrant dans son champ | Règlement européen : exigences de cybersécurité des produits, avec un calendrier d’application à vérifier. |
| ISO 27001 | Périmètre choisi du système de management de la sécurité de l’information | Norme volontaire, parfois exigée contractuellement, permettant une certification du SMSI. |
| PCI DSS | Environnements concernés par les données de cartes de paiement | Standard sectoriel généralement contractuel : 12 exigences et validation annuelle selon les modalités applicables. |
| HIPAA | Entités couvertes et partenaires concernés aux États-Unis | Cadre légal américain protégeant certaines informations de santé ; il ne s’applique pas automatiquement à tout acteur de santé. |
Les cadres américains nécessitent une analyse distincte : SOX concerne notamment le contrôle interne financier, CCPA la protection des informations personnelles en Californie et FISMA la sécurité de l’information fédérale. Le NIST Cybersecurity Framework 2.0 aide à structurer une démarche, sans constituer une certification. SOC 2 relève d’un rapport d’attestation, non d’une réglementation.
Une certification ISO 27001 ne vaut pas conformité automatique au RGPD, à NIS2 ou à DORA. Elle peut soutenir la démarche, mais son périmètre et les exigences couvertes doivent être examinés séparément.
Construire un programme avec des responsables et des preuves
La direction arbitre les moyens et les risques acceptés. Le RSSI coordonne la sécurité, les équipes IT mettent en œuvre les mesures, les métiers précisent les besoins opérationnels et le juridique interprète les obligations. Le DPO intervient sur la protection des données personnelles sans devenir, à lui seul, responsable de toute la conformité cyber.
Nouvelles règles européennes pour les plaintes RGPD transfrontalières | Découvrez la proposition de règlement de la Commission européenne visant à harmoniser les procédures d’application du RGPD dans les situations transfrontalières.
- Cartographier le périmètre. Recensez applications, équipements, données, flux, services cloud et fournisseurs. Identifiez les activités dont l’arrêt aurait un impact majeur.
- Évaluer les risques et les écarts. Comparez les pratiques aux exigences applicables et examinez les scénarios : rançongiciel, fuite de données, indisponibilité ou accès abusif.
- Prioriser le traitement. Attribuez à chaque action un responsable, une échéance, un budget et un critère de réussite. Faites valider les risques résiduels au niveau approprié.
- Formaliser les pratiques. Rédigez des politiques utilisables : gestion des accès, correctifs, sauvegardes, fournisseurs, incidents et sensibilisation des collaborateurs.
- Vérifier et conserver les preuves. Testez les contrôles, documentez les résultats et corrigez les écarts avant de déclarer une exigence satisfaite.
Un tableau de suivi peut comporter six colonnes : exigence, risque, contrôle, responsable, preuve et date de vérification. Une revue des habilitations produit ainsi une liste d’accès examinée, des décisions de retrait et la confirmation de leur exécution, plutôt qu’une simple procédure signée.
Mutualisez les contrôles communs à plusieurs référentiels. Une même revue des accès peut contribuer à plusieurs exigences, à condition de vérifier que sa portée, sa fréquence et ses preuves répondent bien à chacune.
Tester les protections et préparer le jour où elles échouent
Les contrôles doivent être proportionnés aux risques : authentification multifacteur, moindre privilège, chiffrement au repos et en transit, pare-feu, segmentation réseau, correction des vulnérabilités et sauvegardes restaurables. Aucun assemblage standard ne convient indistinctement à toutes les organisations.
La journalisation doit permettre une investigation réelle. Un SIEM peut centraliser les événements et faciliter leur analyse ; une solution DLP peut aider à détecter certaines sorties de données sensibles. Ces outils nécessitent des règles adaptées, des personnes capables de traiter les alertes et des tests d’efficacité.
Pensez aussi au rôle d’un fusible : interrompre un circuit limité pour éviter une panne générale. En cybersécurité, isoler un poste compromis ou suspendre temporairement un compte doit pouvoir se faire sans paralyser toute l’entreprise. Définissez à l’avance qui peut déclencher cette coupure, quelles dépendances seront affectées et comment rétablir le service. Vous transformez ainsi une protection technique en décision opérationnelle maîtrisée.
Le plan de réponse aux incidents précise les contacts, l’escalade, la conservation des traces et les décisions de notification. Pour le RGPD, une violation présentant un risque pour les droits et libertés doit être notifiée à l’autorité compétente, si possible dans les 72 heures après en avoir pris connaissance. D’autres textes imposent leurs propres critères et délais : une procédure unique doit les distinguer.
Maintenir la conformité sans accumuler les outils ni les audits
Réévaluez le dispositif après un incident, un changement majeur, l’arrivée d’un fournisseur critique ou une évolution réglementaire. Contrôlez également les sous-traitants : garanties contractuelles, accès accordés, gestion des incidents et conditions de restitution des données. Le recours au cloud ne transfère pas toutes les responsabilités au prestataire.
Suivez des indicateurs exploitables : comptes privilégiés revus, correctifs critiques en retard, restaurations réussies et actions d’audit effectivement clôturées. Un audit évalue un périmètre à un moment donné ; il ne garantit pas l’absence future d’incident.
Pour choisir un accompagnement, demandez des livrables précis : analyse d’applicabilité, diagnostic d’écarts, plan priorisé et preuves attendues. Une plateforme GRC facilite leur suivi, mais ne remplace ni l’analyse juridique ni les contrôles techniques. Le bon programme reste celui que les équipes peuvent exécuter, vérifier et améliorer durablement.