Charte IA en entreprise : 6 règles pour éviter les fuites et les décisions opaques
Une charte IA en entreprise ne sert pas à interdire les outils d’intelligence artificielle. Elle fixe un cadre clair pour les utiliser sans exposer d’informations sensibles, fragiliser une décision ou créer de l’incompréhension dans les équipes. Bien rédigée, elle transforme des usages dispersés en pratiques cohérentes, vérifiables et adaptées aux métiers.
Partir des usages réels avant de rédiger la charte
Une politique trop générale est rarement appliquée. Avant d’écrire les règles, recensez les usages déjà présents dans l’entreprise : rédaction de contenus, synthèse de réunions, analyse de documents, assistance au développement, service client, traduction ou traitement de candidatures. L’objectif n’est pas de surveiller les salariés, mais de distinguer ce qui est utile, ce qui exige un contrôle renforcé et ce qui doit être exclu.
Testez vos connaissances sur la charte IA
Cartographier les données manipulées
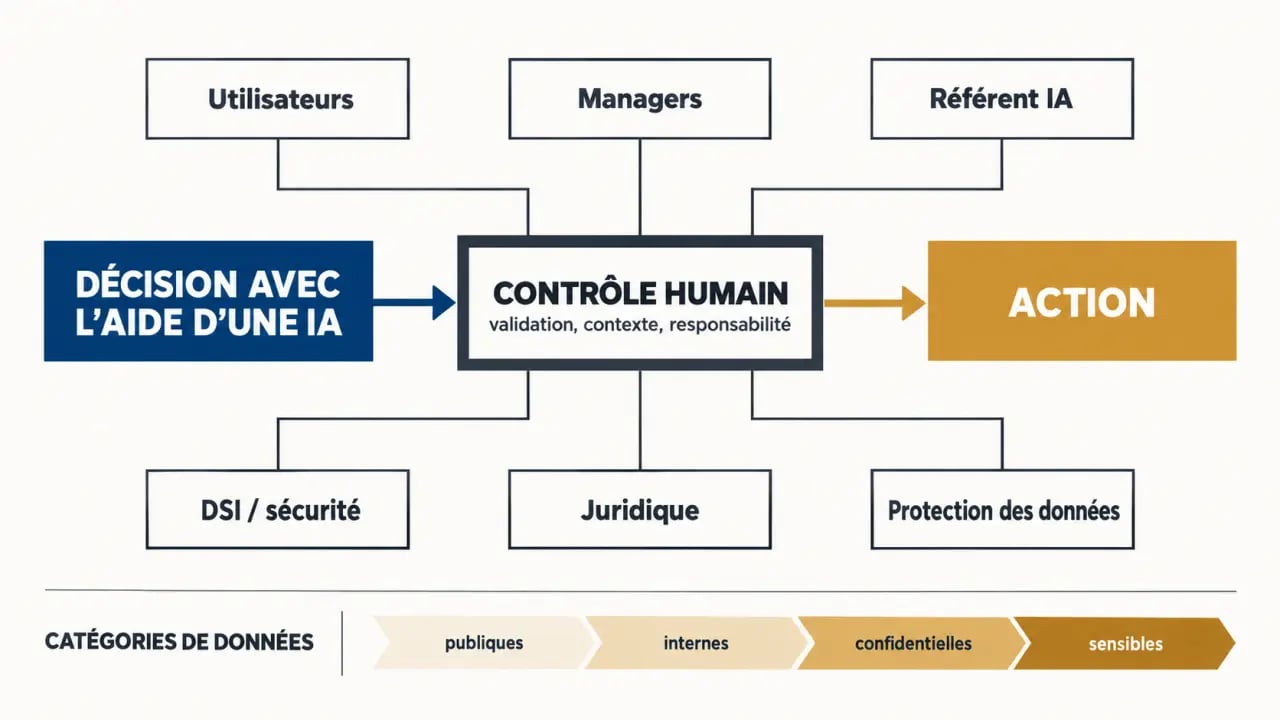
Le niveau de risque dépend moins du nom de l’outil que des données saisies. Une demande de reformulation d’un texte public ne pose pas les mêmes questions qu’une analyse de contrats, de données de santé, de fichiers clients ou de codes d’accès. La charte doit donc définir simplement les catégories d’informations : publiques, internes, confidentielles, personnelles et particulièrement sensibles. Pour chaque catégorie, elle indique ce qui peut être transmis à un outil IA autorisé, ce qui doit être anonymisé et ce qui est totalement interdit.
Identifier les décisions qui ne doivent pas être automatisées seules
Certains résultats générés par une IA peuvent aider à préparer une décision, mais ne doivent pas la remplacer. C’est notamment le cas lorsqu’une réponse affecte une personne : recrutement, évaluation, accès à un service, tarification, sanction ou attribution d’un droit. La charte doit préciser qu’un responsable humain examine les éléments utilisés, comprend les limites du résultat et conserve la responsabilité finale. Cette règle protège les personnes concernées comme l’entreprise.
Les 6 règles opérationnelles à inscrire dans une charte IA en entreprise
Les collaborateurs ont besoin de consignes directement applicables, et non de principes abstraits. Voici six règles qui forment une base claire, à adapter aux outils et aux métiers de l’organisation.
- Utiliser uniquement les outils validés. La liste des solutions autorisées, de leurs usages et de leurs administrateurs doit être accessible. Un outil gratuit ouvert au public n’offre pas nécessairement les mêmes garanties qu’une solution encadrée par l’entreprise.
- Ne jamais saisir de données interdites. La charte doit nommer explicitement les informations concernées : secrets d’affaires, identifiants, données personnelles non nécessaires, données bancaires, documents confidentiels ou informations contractuelles protégées.
- Vérifier toute production avant diffusion. Une IA peut produire une erreur, une citation inexistante, un raisonnement incomplet ou un contenu inadapté au contexte. Le salarié qui diffuse le résultat en reste responsable.
- Signaler l’usage de l’IA lorsqu’il est déterminant. Dans un rapport, une recommandation ou un échange avec un client, la transparence est utile lorsque l’outil a contribué de manière substantielle au contenu ou à l’analyse.
- Respecter les droits sur les contenus. Les textes, images, logiciels et bases de données intégrés à une requête ou réutilisés dans une sortie doivent être employés conformément aux droits applicables et aux contrats de l’entreprise.
- Remonter sans délai les incidents et les doutes. Une erreur de paramétrage, une donnée envoyée par inadvertance ou un résultat préoccupant doit pouvoir être signalé sans crainte, via un canal identifié.
Faire du contrôle humain un point de décision, pas une formalité
Le contrôle humain est souvent réduit à une case à cocher en fin de processus. Il devient utile lorsqu’il intervient au moment où une suggestion de l’IA se transforme en action : réponse envoyée, candidat écarté, commande déclenchée ou budget recommandé. Ce point de décision mérite un protocole précis : qui valide, quelles sources sont contrôlées, quels signaux imposent un second regard et comment la décision finale est-elle tracée ? Cette méthode évite que l’automatisation crée une chaîne silencieuse dans laquelle chacun suppose que quelqu’un d’autre a vérifié.
Comprendre le RGPD appliqué à l’intelligence artificielle | Découvrez les fiches pratiques de la CNIL pour concevoir et développer des systèmes d’IA conformes au RGPD tout en favorisant l’innovation.
Prévoir une vérification proportionnée au risque
Toutes les productions ne requièrent pas le même niveau de revue. Un brouillon d’e-mail interne peut être relu par son auteur. Une analyse financière, un conseil juridique ou un message destiné à des milliers de clients exige une validation métier plus approfondie. La charte gagne à décrire ces niveaux de contrôle plutôt qu’à imposer une procédure identique à tous les cas. Elle reste ainsi protectrice sans décourager les usages à faible risque.
Conserver une trace des usages sensibles
Pour les cas à enjeu élevé, il est pertinent de conserver les éléments essentiels : outil utilisé, version ou paramétrage significatif, type de données traité, personne ayant validé le résultat et décision prise. Il ne s’agit pas d’archiver chaque conversation, mais de pouvoir expliquer un processus lorsqu’une erreur, une contestation ou un audit survient. Cette traçabilité facilite aussi l’amélioration des pratiques.
Attribuer des rôles clairs pour que la charte soit appliquée
Une charte IA en entreprise ne peut pas reposer uniquement sur la vigilance des utilisateurs. Elle doit définir qui décide, qui accompagne et qui arbitre. La direction donne l’orientation et les moyens ; les responsables métiers valident la pertinence des cas d’usage ; les équipes informatiques et de sécurité examinent les outils ; les fonctions juridique, conformité et protection des données interviennent selon les besoins. Les managers rendent les règles concrètes au quotidien.
| Acteur | Responsabilité principale |
|---|---|
| Utilisateurs | Respecter les règles, vérifier les résultats et signaler les incidents. |
| Managers | Encadrer les usages dans l’équipe et faire remonter les besoins métiers. |
| Référent IA ou comité dédié | Évaluer les nouveaux cas d’usage, actualiser les règles et arbitrer les situations complexes. |
| DSI, sécurité, juridique et protection des données | Évaluer les risques techniques, contractuels, réglementaires et organisationnels. |
Un canal de demande simple complète utilement cette organisation. Un salarié qui souhaite tester un nouvel outil doit savoir à qui s’adresser, quelles informations fournir et dans quel délai il obtiendra une réponse. Sans cette voie officielle, les usages parallèles ont tendance à se multiplier.
Déployer la charte et la faire vivre dans les équipes
Publier un document sur l’intranet ne suffit pas. La charte doit être expliquée avec des exemples proches du terrain : peut-on coller le message d’un client dans un assistant IA ? Peut-on générer une image pour une campagne ? Comment relire une réponse produite automatiquement ? Des ateliers courts par métier sont souvent plus efficaces qu’une présentation unique destinée à toute l’entreprise.
Prévoir une version évolutive
Les outils, leurs fonctionnalités et les usages changent rapidement. Indiquez une date de révision, un propriétaire du document et une procédure de mise à jour. Lorsqu’une règle évolue, communiquez ce qui change concrètement pour les équipes. Une charte stable dans ses principes, mais révisable dans ses modalités, reste crédible et applicable.
Mesurer les difficultés plutôt que multiplier les interdictions
Les retours des utilisateurs révèlent souvent les zones imprécises : outils non disponibles, règles difficiles à interpréter, validation trop lente ou manque de formation. Suivre ces irritants permet de corriger le cadre avant que les contournements ne deviennent habituels. Une bonne charte crée ainsi un langage commun : elle sécurise l’entreprise tout en donnant aux collaborateurs des repères pour utiliser l’IA avec discernement.