ZTNA : pourquoi remplacer vos VPN
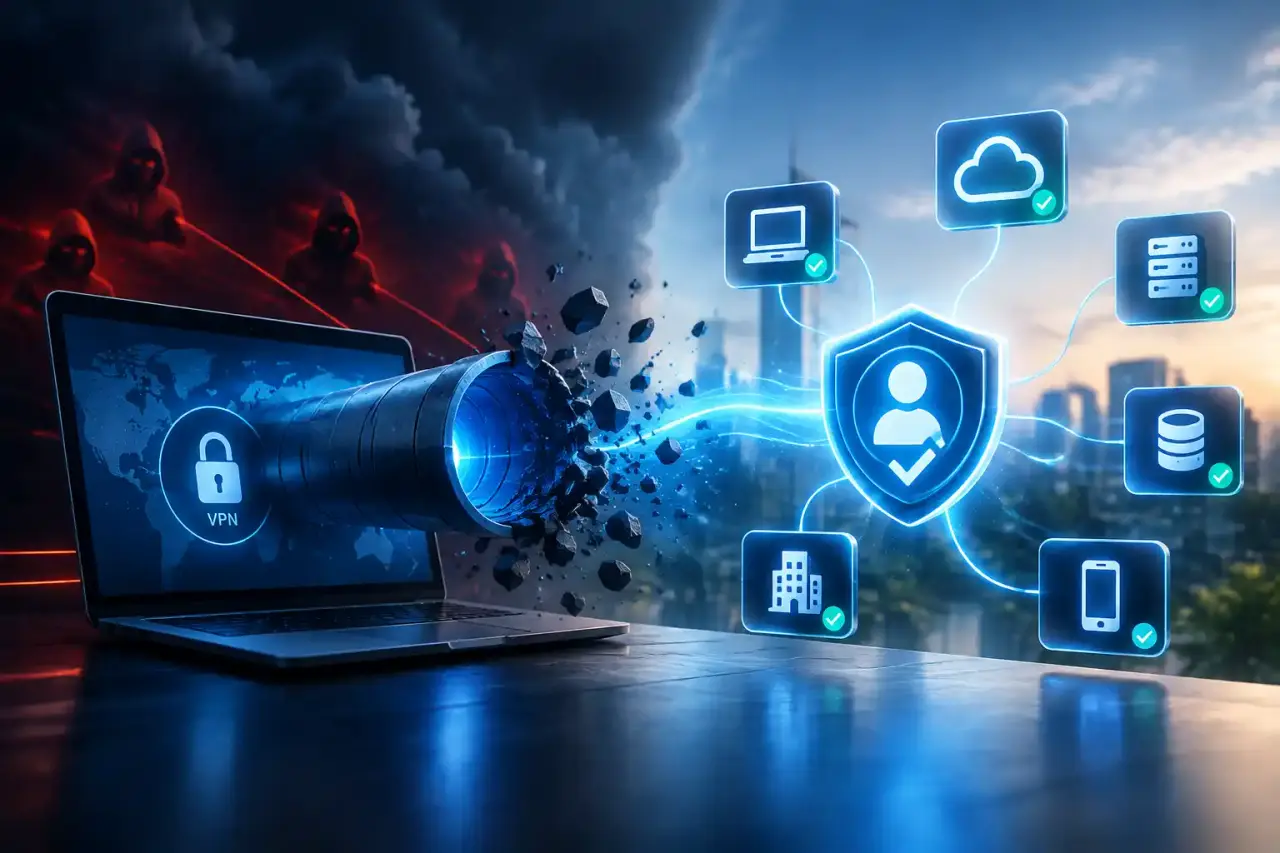
Pendant plus de deux décennies, le réseau privé virtuel (VPN) a régné en maître absolu sur l'accès distant en entreprise. Conçu à une époque où le périmètre physique de l'entreprise dictait la frontière de la confiance, le VPN est aujourd'hui devenu un anachronisme architectural. Face à l'essor du travail hybride, du multi-cloud et de la sophistication des cybermenaces, le paradigme historique du « château fort » s'effondre.
C'est ici qu'intervient le ZTNA (Zero Trust Network Access). Reposant sur le principe fondamental de ne jamais accorder une confiance aveugle, le ZTNA redéfinit entièrement la manière dont les utilisateurs accèdent aux ressources critiques. En 2026, maintenir une infrastructure basée sur des VPN n'est plus seulement une dette technique : c'est un risque cyber majeur.
Le VPN traditionnel : une faille conceptuelle majeure
Le principal défaut du VPN réside dans sa philosophie d'accès. Une fois qu'un utilisateur a franchi la barrière de l'authentification (souvent à l'aide d'un simple couple identifiant/mot de passe, parfois renforcé par un MFA rudimentaire), il se voit attribuer une adresse IP sur le réseau interne. Il obtient ainsi une visibilité et un accès potentiellement illimités à l'ensemble du sous-réseau.
Cette approche expose les organisations à des risques critiques :
- Le mouvement latéral : Si le poste d'un collaborateur est compromis par un malware, l'attaquant peut utiliser le tunnel VPN pour scanner le réseau interne, identifier d'autres machines vulnérables et propager l'infection (notamment des ransomwares).
- Une visibilité excessive : Le VPN connecte l'utilisateur au réseau, et non à une application spécifique. Un prestataire externe n'ayant besoin que d'accéder à un outil de ticketing se retrouve ainsi sur le même réseau que les serveurs de base de données financiers.
- L'exposition publique des concentrateurs : Les passerelles VPN doivent par définition être visibles sur Internet pour accepter les connexions entrantes, ce qui en fait des cibles de choix pour les attaques par déni de service (DDoS) ou l'exploitation de vulnérabilités Zero-Day.
« Le VPN traditionnel accorde une confiance implicite basée sur la localisation réseau. Le Zero Trust postule au contraire que la menace est déjà présente à l'intérieur du réseau. »
Qu'est-ce que le ZTNA et comment fonctionne-t-il ?
Le ZTNA applique de manière stricte la philosophie du Zero Trust : "Never Trust, Always Verify" (Ne jamais faire confiance, toujours vérifier). Contrairement au VPN, le ZTNA isole les applications du réseau public et n'accorde d'accès qu'au cas par cas, de manière granulaire et dynamique.
Le fonctionnement du ZTNA repose sur trois piliers technologiques :
1. L'abstraction des applications
Avec le ZTNA, les applications de l'entreprise sont rendues invisibles sur Internet. Elles n'écoutent pas les connexions entrantes publiques. Un agent léger ou un connecteur sortant établit une liaison sécurisée vers un courtier d'accès (Trust Broker), empêchant toute découverte ou scan externe par des acteurs malveillants.
2. L'authentification continue et contextuelle
L'accès n'est pas accordé une fois pour toutes. Le système évalue en continu le contexte de la demande : l'identité de l'utilisateur, l'état de sécurité du terminal (présence d'un EDR à jour, chiffrement du disque), la localisation géographique et l'heure de connexion. Si l'un de ces paramètres dévie de la normale, l'accès est immédiatement réévalué ou révoqué.
3. Le principe du moindre privilège
L'utilisateur est connecté directement à l'application spécifique dont il a besoin pour travailler, et à rien d'autre. Il n'a aucun moyen de voir ou d'interagir avec le reste de l'infrastructure réseau de l'entreprise. Le risque de mouvement latéral est ainsi réduit à néant.
Transitionner vers un cadre moderne et ergonomique
La sécurité ne s'arrête pas aux barrières logicielles ; l'environnement physique de travail joue également un rôle clé dans la productivité des équipes en télétravail. De nombreux ingénieurs et cadres IT optimisent leur bureau à domicile en choisissant une décoration bibliothèque en bois robuste pour structurer leur espace et apaiser l'esprit. Ce soin apporté au cadre de vie, que l'on retrouve souvent détaillé dans les guides d'aménagement et d'immobilier sur la Côte d'Azur, rappelle que le confort physique est indissociable d'une bonne hygiène numérique.
De la même manière, le ZTNA améliore drastiquement l'expérience utilisateur (UX) par rapport aux VPN traditionnels. Fini les déconnexions intempestives, les temps de latence interminables dus au "hairpinning" (le routage de tout le trafic vers le siège social avant de repartir vers le cloud) et les configurations complexes sur chaque terminal. Le ZTNA offre un accès transparent, fluide et optimisé, souvent sans que l'utilisateur final n'ait à initier manuellement une connexion.
Comparatif technique : VPN vs ZTNA
| Critère | VPN Traditionnel | ZTNA (Zero Trust) |
|---|---|---|
| Type d'accès | Accès complet au niveau réseau (Couche 3) | Accès ciblé au niveau applicatif (Couche 7) |
| Visibilité réseau | Totale (possibilité de scan et mouvement latéral) | Nulle (les ressources non autorisées sont invisibles) |
| Contrôle de posture | Ponctuel (uniquement lors de la connexion) | Continu et dynamique en temps réel |
| Performance | Latence élevée (goulot d'étranglement central) | Optimisée (routage direct et edge computing) |
Comment amorcer la migration vers le ZTNA ?
Remplacer l'intégralité de vos VPN du jour au lendemain peut sembler titanesque. Cependant, la transition vers le ZTNA peut s'effectuer de manière progressive et indolore en suivant une feuille de route structurée :
Commencez par identifier vos applications les plus critiques ou les plus exposées (par exemple, les outils d'administration système ou vos environnements de préproduction). Déployez une solution ZTNA pour ces cibles prioritaires tout en maintenant le VPN pour le reste de l'infrastructure. Pour en savoir plus sur l'évolution globale de la sécurité d'entreprise, n'hésitez pas à suivre nos dossiers sur la page d'accueil de Galibyte.
Ensuite, intégrez vos fournisseurs d'identité (IdP) existants et définissez des politiques d'accès basées sur les rôles. Une fois les premiers flux validés, étendez le ZTNA aux prestataires externes et aux utilisateurs nomades, avant d'éteindre définitivement vos derniers concentrateurs VPN.
Conclusion : l'impératif de sécurité en 2026
Le VPN a rendu de fiers services, mais il appartient désormais au passé de l'informatique. À l'heure où les cyberattaques se professionnalisent et exploitent la moindre faille de configuration, adopter une architecture ZTNA n'est plus une option de confort. C'est une nécessité absolue pour garantir l'intégrité de vos données, la résilience de vos infrastructures et la sérénité de vos équipes de production.