Cybersécurité · Architecture réseau
Guide express : passer au ZTNA sans bloquer les équipes
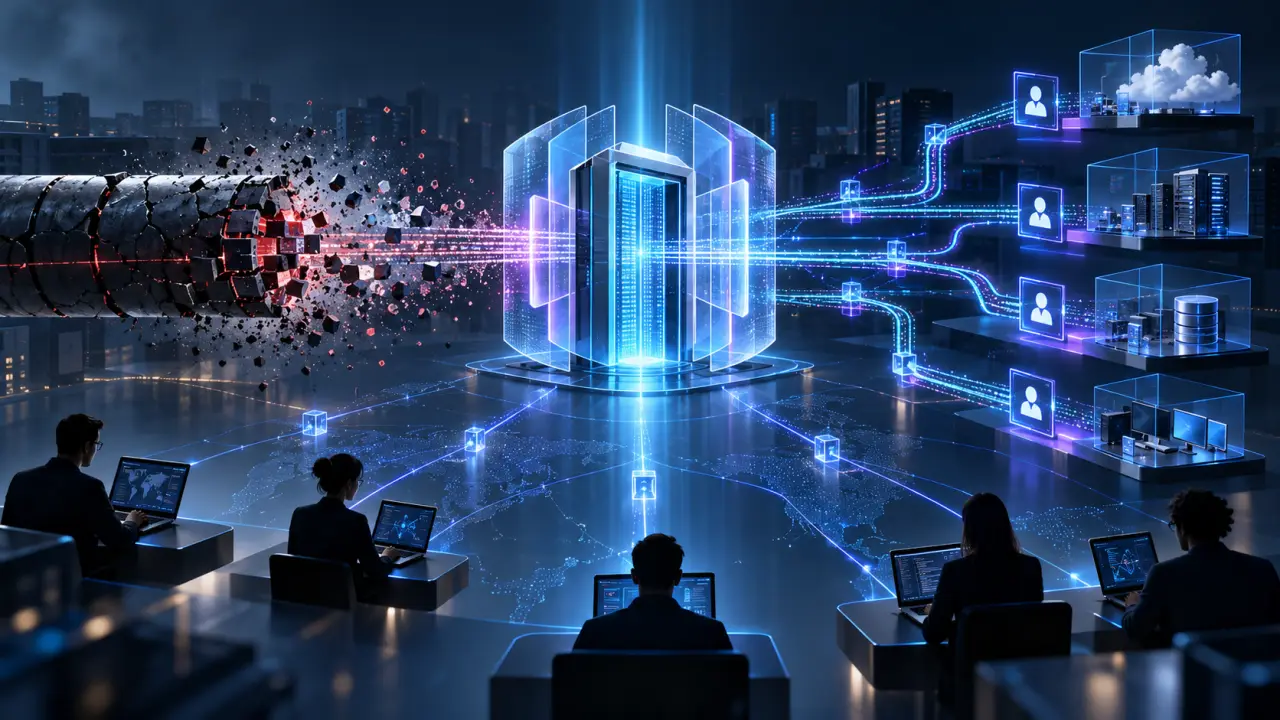
Le ZTNA, ou Zero Trust Network Access, promet de remplacer l’accès réseau implicite des VPN par une autorisation fine, contextualisée et réévaluée en continu. Sur le papier, la transition semble simple. Sur le terrain, elle peut rapidement devenir un frein si les politiques sont déployées avant la compréhension des usages.
La bonne stratégie consiste donc à traiter le ZTNA comme un projet d’accès aux applications, et non comme un simple changement de tunnel réseau. L’objectif n’est pas de fermer brutalement le périmètre, mais de rendre chaque accès explicite, mesurable et réversible.
1. Commencer par les usages, pas par les règles
Avant de choisir une solution, cartographiez les applications réellement utilisées : outils SaaS, consoles d’administration, environnements de développement, services internes et ressources accessibles depuis des sites distants. Cette photographie doit inclure les dépendances techniques, les comptes de service et les flux générés par les équipes d’exploitation.
Un inventaire purement déclaratif sera incomplet. Croisez les données de l’annuaire, des journaux VPN, du DNS, des passerelles web et des outils de supervision. Vous découvrirez souvent des applications oubliées, des accès partagés ou des exceptions devenues permanentes. Ce sont précisément ces angles morts qui transforment une migration en incident de production.
2. Construire une migration par petits périmètres
Évitez le basculement global. Sélectionnez un premier périmètre représentatif, mais peu critique : une application interne, une équipe volontaire et quelques profils d’utilisateurs. Ce pilote doit permettre de tester l’authentification, la compatibilité des postes, les performances et le parcours de support.
Conservez le VPN en solution de secours pendant la phase d’observation. Il ne s’agit pas de maintenir indéfiniment deux architectures, mais de disposer d’un mécanisme de retour arrière documenté. Une migration réversible réduit la pression sur les équipes et facilite l’adhésion des métiers.
- Commencez par des ressources dont les propriétaires sont clairement identifiés.
- Priorisez les applications compatibles avec l’identité fédérée et l’authentification multifacteur.
- Mesurez le taux d’échec, la latence, les demandes au support et les contournements.
- Étendez le périmètre seulement après validation des critères de sortie.
3. Remplacer la confiance implicite par le contexte
Un VPN traditionnel vérifie généralement l’entrée dans le réseau, puis laisse une grande partie de la confiance à la segmentation interne. Le ZTNA inverse ce modèle : la session est autorisée pour une application précise, selon l’identité, l’état du terminal, la localisation, le niveau de risque et parfois l’horaire.
Cette granularité exige une source d’identité fiable. L’annuaire doit être propre, les groupes doivent refléter les responsabilités réelles et les comptes inactifs doivent être désactivés rapidement. L’authentification multifacteur devient un socle, mais elle ne suffit pas : un terminal compromis peut présenter de bons identifiants.
Ajoutez donc des signaux de posture, tels que le chiffrement du disque, la version du système, la présence d’un agent de sécurité ou l’application des correctifs critiques. Pour les comptes à privilèges, imposez des sessions limitées dans le temps et une réauthentification lors des opérations sensibles.
4. Concevoir une expérience qui ne pénalise pas le travail
La sécurité échoue lorsqu’elle transforme chaque tâche en parcours administratif. Les utilisateurs doivent comprendre pourquoi une demande est bloquée et savoir comment la résoudre. Une page d’erreur utile, un canal de support clairement identifié et des messages non techniques réduisent davantage les contournements qu’une politique simplement plus stricte.
La pédagogie compte aussi dans l’adoption : une équipe comprend mieux une politique lorsqu’elle peut relier des principes abstraits à des repères concrets, comme on distingue les bienfaits de l’huile d’olive selon son origine, son usage et sa qualité. Dans les deux cas, le contexte d’emploi importe autant que l’étiquette.
Prévenez les équipes avant chaque changement et fournissez une courte fiche pratique : applications concernées, comportement attendu, procédure de récupération et contact d’escalade. Les administrateurs, eux, doivent disposer de journaux exploitables, avec l’identité, la ressource, la décision et le motif du refus.
5. Piloter avec des indicateurs concrets
Le succès d’un projet ZTNA ne se résume pas au nombre de VPN supprimés. Suivez simultanément la réduction de la surface d’accès, la couverture MFA, le délai de révocation, la qualité de la posture des terminaux et la stabilité des applications.
Ajoutez des indicateurs d’expérience : temps moyen de connexion, taux d’échec par application, volume de tickets et fréquence des demandes d’exception. Une hausse des blocages peut signaler une règle trop restrictive, mais aussi un annuaire mal maintenu ou un outil métier incompatible. Les métriques doivent aider à corriger, pas seulement à sanctionner.
Une feuille de route en quatre semaines
- Semaine 1 : inventaire des applications, des identités et des flux critiques.
- Semaine 2 : définition des politiques, nettoyage des groupes et préparation du support.
- Semaine 3 : pilote avec une équipe volontaire, maintien du retour arrière et collecte des journaux.
- Semaine 4 : bilan, correction des règles, puis extension à un nouveau périmètre.
Le ZTNA n’est donc pas une promesse de sécurité instantanée. C’est une discipline d’architecture qui rapproche l’accès de la ressource, rend la confiance temporaire et expose les incohérences longtemps masquées par le réseau plat. En avançant par étapes, avec des politiques lisibles et des mesures d’impact, l’entreprise peut abandonner progressivement les VPN traditionnels sans transformer la cybersécurité en obstacle.
Pour suivre les autres mutations de l’infrastructure, du développement et de l’IA, retrouvez nos analyses sur la page d’accueil de Galibyte.