Contrat de maintenance informatique : périmètre, délais et responsabilités à vérifier
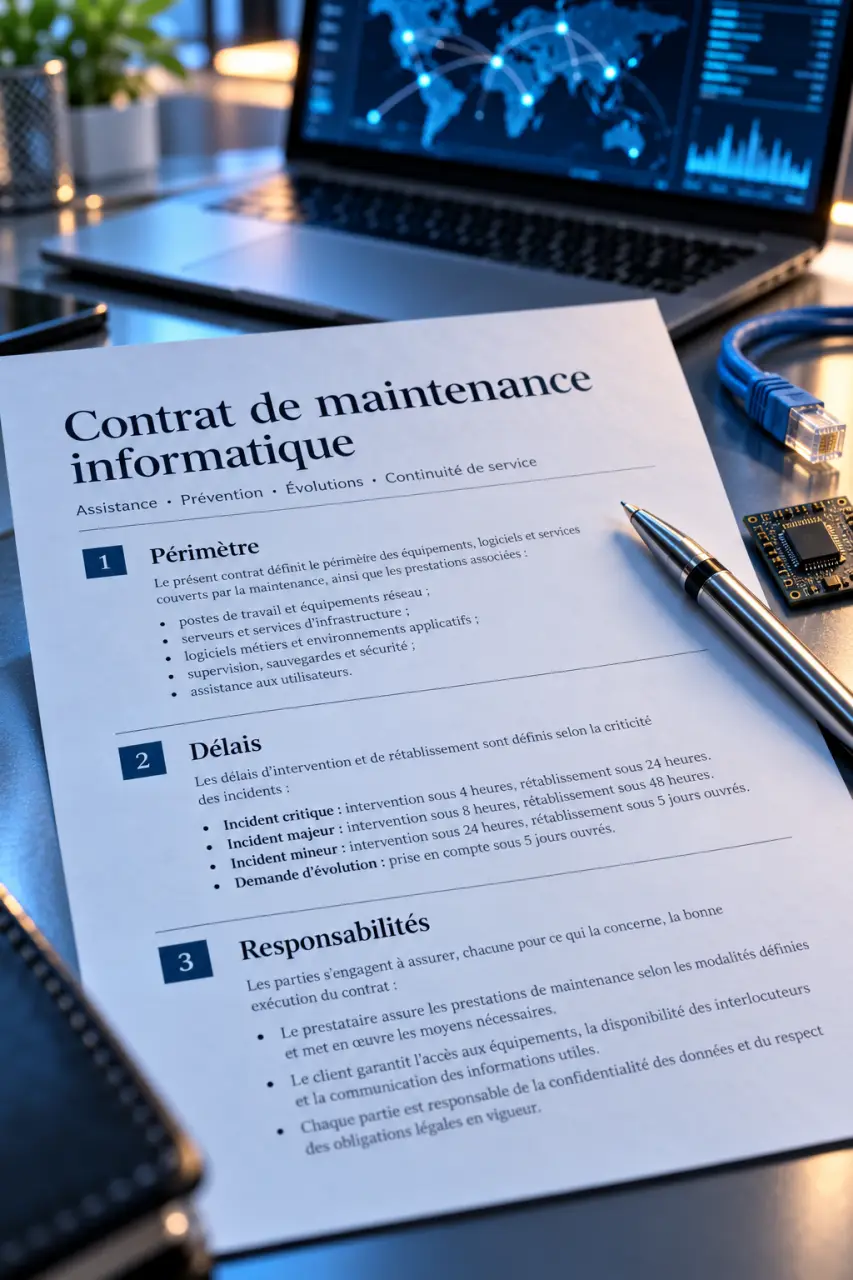
Un contrat de maintenance informatique professionnel organise l’entretien et le dépannage du système d’information d’une entreprise. Il précise les équipements couverts, les prestations, les délais et les responsabilités. Pour protéger l’activité, il doit surtout définir la conduite à tenir lorsqu’un service devient indisponible : qui intervient, dans quel délai, avec quels moyens et à quel coût.
Délimiter la prestation avant de négocier les délais
Le contrat identifie l’entreprise cliente et le prestataire, puis décrit leur accord dans un périmètre clairement établi, souvent détaillé en annexe. Une formule comme « maintenance du parc informatique » reste insuffisante : elle ne permet pas de savoir si le serveur, la messagerie cloud ou le logiciel de facturation sont pris en charge. Un inventaire à jour aide les deux parties à s’accorder sur les équipements et services concernés avant le début de la prestation.
Un inventaire qui distingue les inclusions des exclusions
Listez les postes, serveurs physiques et virtuels, switchs, pare-feu, bornes Wi-Fi, imprimantes, téléphonie VoIP, sauvegardes et logiciels métier. Précisez les sites concernés, les équipements utilisés par les télétravailleurs et les services cloud. Pour chaque élément, indiquez si le prestataire assure la supervision, le dépannage, les mises à jour ou seulement la coordination avec l’éditeur. Cette distinction évite de confondre la prise en charge technique avec une simple transmission de demande.
Les exclusions méritent la même précision : pièces détachées, licences, matériel en fin de vie, migration, récupération de données ou intervention hors horaires peuvent être facturés séparément. Distinguez aussi l’assistance à distance, le déplacement sur site et les frais associés. Si plusieurs sites sont concernés, précisez lesquels et vérifiez que les modalités d’intervention s’appliquent à chacun.
Maintenance et infogérance ne couvrent pas le même besoin
| Prestation | Rôle à formaliser |
|---|---|
| Préventive | Contrôles planifiés, correctifs de sécurité, vérification des sauvegardes et des performances. |
| Corrective | Diagnostic et réparation après un dysfonctionnement. |
| Curative | Terme souvent utilisé pour le traitement d’une panne, notamment critique ; son sens doit être défini. |
| Évolutive | Amélioration des systèmes et adaptation aux nouveaux besoins. |
| Infogérance | Gestion plus globale du système d’information, selon le périmètre confié. |
Une visite préventive peut être mensuelle, trimestrielle ou semestrielle. Sa fréquence doit correspondre au parc et aux risques, et non simplement à une formule commerciale. Le contrat peut préciser les contrôles effectués lors de ces visites et la façon dont les actions réalisées sont consignées.
Transformer les promesses de réactivité en engagements mesurables
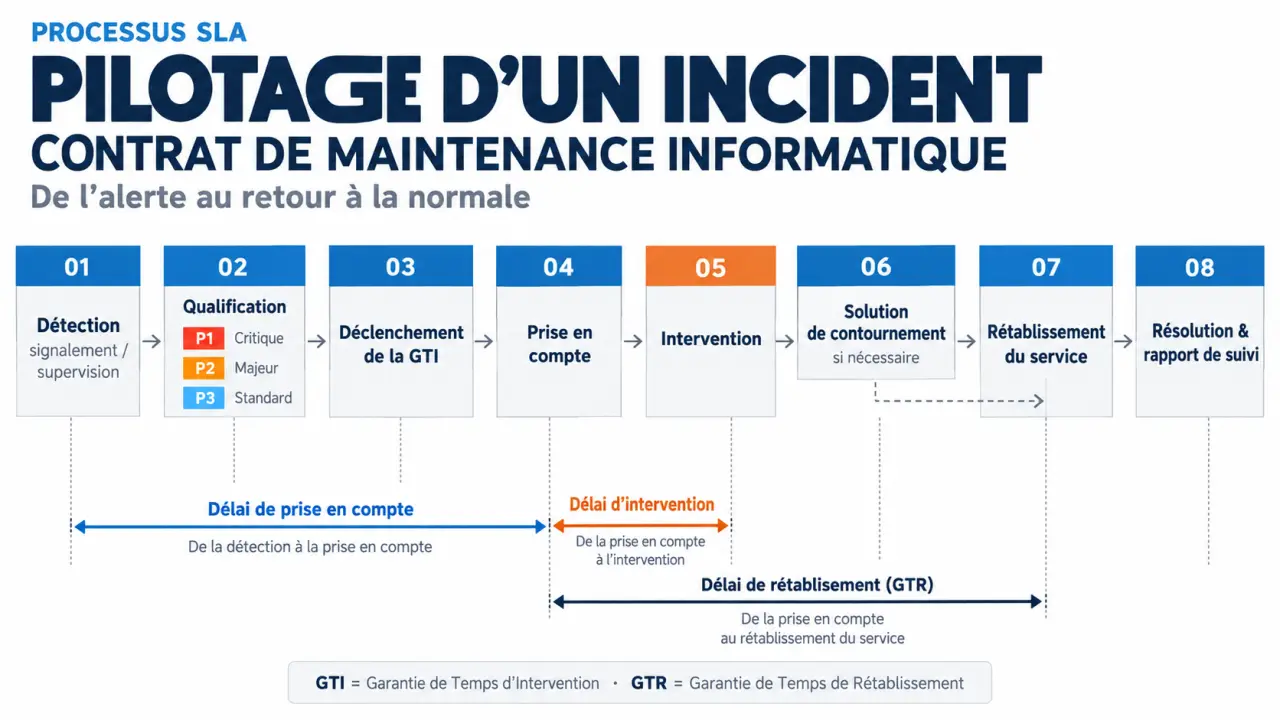
Les SLA, ou engagements de niveau de service, rendent la prestation vérifiable. Ils doivent préciser les horaires du support, le canal de déclaration, le classement des incidents et les modalités de suivi. Il faut aussi différencier le délai de prise en compte de celui nécessaire pour commencer réellement l’intervention : un accusé de réception automatique ne signifie pas nécessairement que le traitement a débuté.
GTI et GTR : deux garanties à ne pas confondre
La GTI désigne la garantie de temps d’intervention. Certains contrats l’assimilent à un délai de prise en compte : vérifiez donc précisément ce qui déclenche le décompte et ce que le prestataire s’engage à faire à son terme. La GTR concerne le temps de rétablissement. Elle doit préciser si un fonctionnement dégradé ou une solution de contournement suffit, ou si le service doit retrouver toutes ses fonctionnalités. Sans cette définition, les parties peuvent avoir des interprétations différentes du moment où l’incident est résolu.
- P1 : arrêt critique, par exemple un serveur métier inaccessible à toute l’entreprise.
- P2 : dégradation importante, alors qu’une partie de l’activité reste possible.
- P3 : incident limité, sans blocage majeur.
Une GTR inférieure à 4 heures et une astreinte 24 h/7 j peuvent, par exemple, être négociées pour certains incidents P1. Ces modalités ne sont pas automatiques : elles doivent figurer dans le contrat, avec les conditions qui leur sont associées. Une disponibilité annoncée de 99,5 % exige également une période de calcul, des exclusions et une méthode de mesure explicites. Vérifiez aussi si l’engagement porte sur un équipement donné ou sur un service complet.
La fibre illustre un piège contractuel : tous les ordinateurs peuvent fonctionner alors qu’une coupure de connexion bloque les applications cloud. Demandez qui diagnostique la liaison, ouvre le ticket auprès de l’opérateur et active une connexion de secours. La continuité dépend de cette chaîne de responsabilités, pas seulement de l’état des équipements maintenus. Le contrat peut préciser qui assure le suivi jusqu’au rétablissement de la connexion.
Encadrez enfin les suspensions du chronomètre, les procédures d’escalade et les éventuelles pénalités. Un rapport de suivi doit permettre de comparer les délais promis aux délais réellement observés. Il est utile de préciser les informations qui y figurent, notamment les incidents déclarés, leur niveau de criticité et les délais constatés.
Relier sécurité des données et responsabilités contractuelles
La maintenance ne constitue pas, à elle seule, une assurance contre les cyberattaques ou la perte de données. Le contrat doit répartir les tâches : application des correctifs, surveillance des alertes, gestion des comptes administrateurs, sauvegardes et tests de restauration. Pour chaque tâche, fixez un responsable, une fréquence et une preuve d’exécution. Précisez aussi les modalités d’accès du prestataire aux systèmes, afin que les responsabilités et les interventions autorisées soient identifiables.
RGPD : obligations du sous-traitant et clauses contractuelles types | Consultez le texte officiel de l’article 28 du RGPD sur le contrat et les obligations encadrant le sous-traitant.
Sauvegarder ne signifie pas pouvoir restaurer
Demandez quelles données sont sauvegardées, combien de temps elles sont conservées et où elles sont stockées. Prévoyez des tests de restauration documentés : une sauvegarde qui n’a jamais été testée ne permet pas de confirmer que les données pourront être récupérées dans les conditions attendues. Définissez également la perte de données tolérable et le délai de reprise attendu. Ces besoins métier déterminent les moyens techniques et le budget nécessaires.
RGPD et responsabilité : clarifier les engagements réciproques
Lorsque le prestataire traite des données personnelles pour votre compte, un accord de sous-traitance, souvent appelé DPA, doit encadrer cette relation conformément à l’article 28 du RGPD. Il précise notamment les instructions, la confidentialité, les mesures de sécurité, les sous-traitants ultérieurs, l’assistance en cas de violation et le sort des données en fin de prestation. Les conditions de restitution ou de suppression doivent être cohérentes avec les obligations prévues au contrat.
La responsabilité dépend des obligations prévues, des manquements et du dommage. Ne supposez ni une obligation de résultat générale ni une absence de responsabilité sous prétexte d’obligation de moyens. Examinez les plafonds, les exclusions et les garanties d’assurance responsabilité civile professionnelle. Côté client, désignez un interlocuteur, fournissez les accès nécessaires et respectez les procédures convenues. Une répartition écrite des tâches facilite la vérification de ce que chaque partie doit accomplir.
Comparer les prix sur un périmètre identique
Le prix dépend du nombre de postes, des serveurs, des sites, des horaires et des engagements de service. Everping mentionne une fourchette indicative de 20 à 250 € par poste : sans périodicité ni détail des prestations, elle ne permet pas d’établir directement un budget. Axido évoque aussi 150 à 300 € par heure pour une intervention d’urgence hors contrat. Ces montants sont indicatifs et ne remplacent pas un devis adapté au parc et au niveau de service attendu.
- Forfait ou abonnement : dépenses plus prévisibles, sous réserve des exclusions et des limites d’usage.
- Facturation au ticket : paiement par incident, avec définition indispensable de ce que couvre un ticket.
- Facturation horaire : coût lié au temps passé, aux minimums facturables et aux majorations.
Demandez un devis séparant l’audit initial, la récurrence, les déplacements, les licences, les pièces et les prestations exceptionnelles. Vérifiez la révision tarifaire et les modalités de paiement. Comparez au moins trois propositions établies à partir du même inventaire et des mêmes SLA. Examinez aussi les références sectorielles, les compétences et la portée réelle des certifications annoncées. Une comparaison à périmètre identique permet de repérer plus facilement les différences de couverture et les frais susceptibles de s’ajouter.
Préparer la sortie dès la signature
Un contrat à durée déterminée engage en principe jusqu’à son terme, sauf possibilité de rupture prévue ou fondement légal applicable. Contrôlez la reconduction, la date limite de dénonciation et la notification exigée. Pour une durée indéterminée, un préavis de 1 à 3 mois est souvent prévu, mais ce n’est pas une règle universelle : les stipulations contractuelles et les circonstances comptent. Notez les échéances dès la signature pour ne pas laisser passer la période de préavis ou de dénonciation.
La clause de réversibilité organise la transition vers votre équipe ou un nouveau prestataire. Elle doit fixer le calendrier, le coût, l’assistance et les éléments remis : données, configurations, documentation, rapports, inventaire des licences et accès administrateurs. Prévoyez une transmission sécurisée, puis la révocation des anciens accès et la suppression des copies selon les obligations applicables. Le contrat peut aussi préciser la forme des documents transmis et les interlocuteurs chargés de coordonner cette transition.
Avant de signer, vérifiez que vous pouvez répondre à quatre questions : que couvre le prix, quand le service sera-t-il rétabli, qui protège les données et comment quitter le prestataire ? Une réponse écrite et précise vaut davantage qu’une promesse de disponibilité sans conditions vérifiables. Si un point reste ambigu, demandez qu’il soit clarifié dans le contrat ou ses annexes.